سامانه انتقال امن فایل سایبرنو
 درباره محصولات
امروزه اکثریت سازمانها جهت جلوگیری از آلودگی و نفوذ به شبکه داخلی اقدام به جداسازی آن از شبکه اینترنت کردهاند. به عبارتی شبکههای داخلی اکثریت سازمانها امروزه نوعی Airgap-Network هستند.
با این حال ورود فایل از اینترنت یا شبکه ناامن به درون شبکه Airgap ممکن است باعث نفوذ یا آلوده شدن آن به بدافزار گردد. با توجه به این موضوع ورود فایل به شبکههای داخلی سازمانها همواره یکی از چالشهای مدیران IT بوده است.
سامانه انتقال امن فایل سایبرنو (Cyberno Secure File Transfer) یا به طور خلاصه Cyberno SFT راهکاری است که میتواند این چالش مدیران IT را حل کند. با استفاده از این سامانه به محض اینکه هر فایلی بخواهد وارد شبکه امن شما گردد، مورد بررسی امنیتی از لحاظ وجود بدافزار یا آسیبپذیری قرار میگیرد. با استفاده از این سامانه و ترکیب آن با سامانه کیوسک امن سایبرنو میتوانید نظارت دقیقی برای کلیه فایلهای ورودی و خروجی از شبکه سازمان خود داشته باشید.
قابلیتها
- فیلتر کردن فایلها بر حسب فرمت: شما میتوانید مشخص کنید چه فایلهایی با چه فرمتهایی اجازه ورود به سازمان دارند.
- غربالسازی فایلها: محتوای خطرناک برخی فایلها همانند ماکروهای فایل DOCX ،PPTX، کدهای جاوا اسکریپت در فایلهای PDF و... قبل از ورود به درون شبکه داخلی حذف خواهند شد.
- پویشگر چندموتوره: فایلهای شما با استفاده از چندین موتور ضدویروس (بین 5 تا 35 موتور) مورد بررسی قرار خواهند گرفت تا احیانا حاوی بدافزار نباشند.
- شناسایی حملات Zero-Day: سامانه با استفاده از یک راهکار مبتنی بر Multi-Layer Sandbox و همچنین نگهداری فایلها در فضای موقت به مدت مشخص میتواند اقدام به شناسایی حملات Zero-Day نماید.
- پنل کاربری تحت وب: کاربران و افرادی که میخواهند به سازمان شما فایل ارسال کنند، میتوانند این کار را از طریق یک سامانه تحت وب انجام دهند، بنابراین نیاز به نصب هیچگونه نرمافزاری ندارند.
- سازگاری با انواع مختلف دیتا دیود: امکان تجمیع سامانه با دیتا دیود وجود دارد. بنابراین تنها فایلهای امن امکان عبور از دیتا دیود و ورود به شبکه داخلی را خواهند داشت.
- نظارت و لاگگیری از کلیه فایلهای ورودی/خروجی: مدیران IT سازمان میتوانند نظارت دقیقی بر ورود/خروج فایل بر سازمان داشته و کلیه رفتارها لاگگیری میگردد. همچنین امکان ارسال لاگها به انواع مختلف سامانههای SIEM وجود دارد.
- قابلیت اتصال به Active Directory: امکان ارتباط با Active Directory جهت احراز هویت کاربران نهایی وجود دارد.
- امکان تجمیع با پست الکترونیکی: امکان تجمیع با انواع سرورهای پست الکترونیکی همانند Postfix/Dovecot ،Zimbra ،Exchange و... جهت نظارت بر ورود/خروج داده از طریق پست الکترونیکی وجود دارد. همچنین میتوان آن را با سامانه امنیت پست الکترونیکی سایبرنو تجمیع کرد.
روال انتقال داده به درون شبکه داخلی
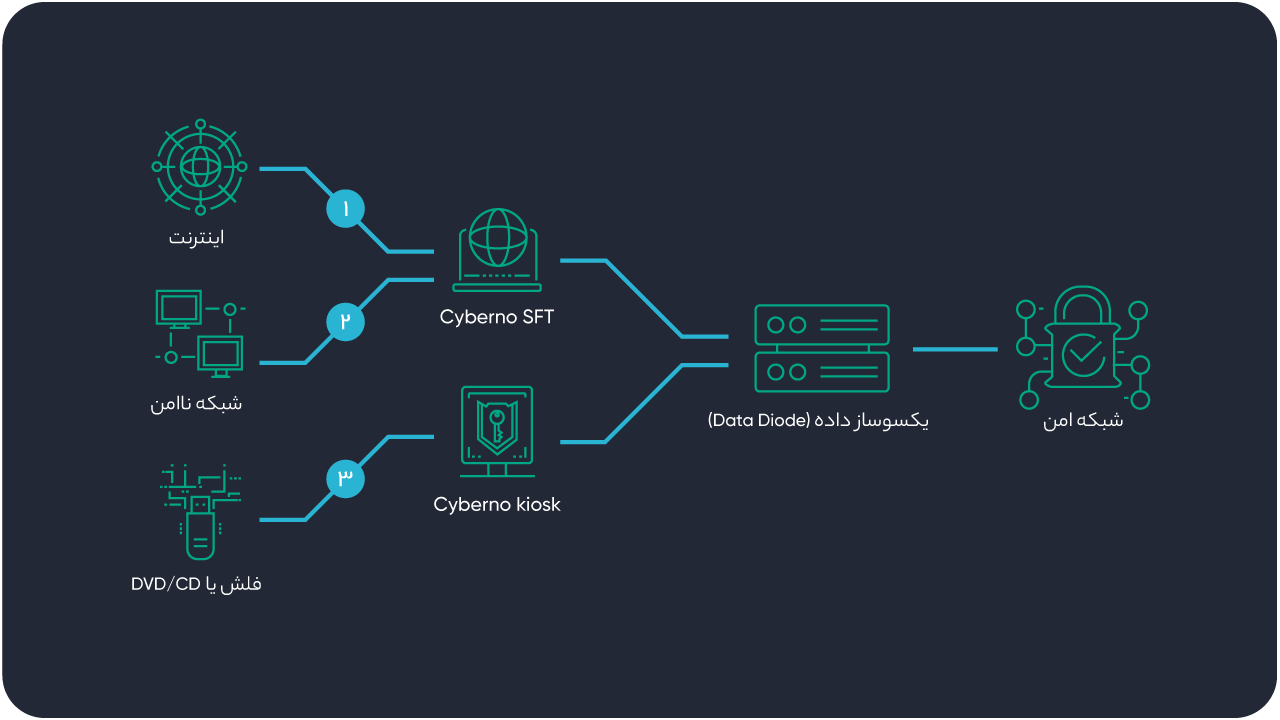
کاربر برای ورود فایل به درون سازمان سه راه حل کلی دارد:
۱- از طریق مرورگر خودش در بستر اینترنت فایل را به درون شبکه داخلی امن ارسال نماید.
۲- از طریق مرورگر در یک شبکه ناامن (مثلا یک شبکه واسط در سازمان شما) اقدام به ارسال فایل به درون شبکه امن نماید.
۳- از طریق USB، CD/DVD یا سایر رسانههای قابل حمل و به وسیله کیوسک امن سایبرنو اقدام به ارسال فایل به درون شبکه سازمان نماید.
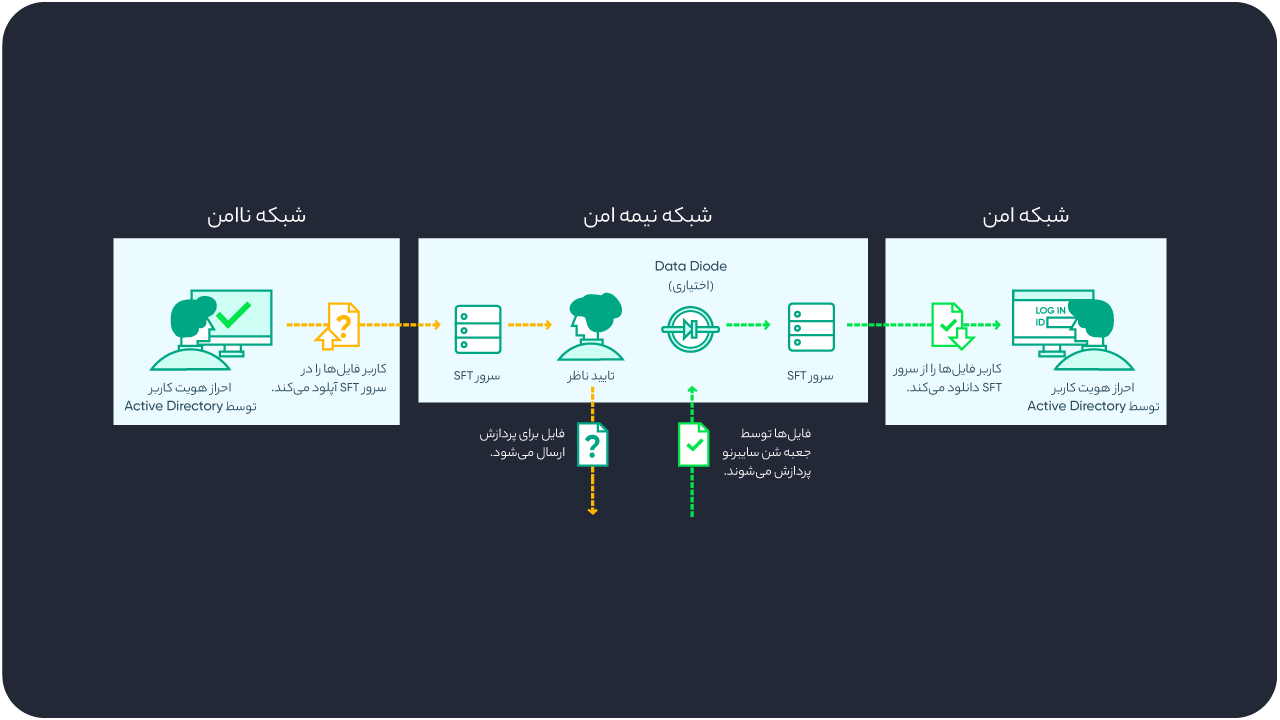
همچنین در سازمانهای حساستر میتوانید دو نسخه از Cyberno SFT را راهاندازی نمایید تا کلیه فایلهایی که قصد ورود به شبکه امن را دارند در یک شبکه میانی توسط تحلیلگرهای انسانی و خودکار مورد بررسی قرار گیرند.
سؤالات متداول
سامانه انتقال امن فایل چیست و چه کاربردی دارد؟
سامانه انتقال امن فایل راهکاری برای کنترل و بررسی فایلهایی است که قرار است بین شبکههای ناامن و شبکه داخلی سازمان جابهجا شوند. این سامانه میتواند فایلها را از نظر بدافزار، فرمتهای مجاز، محتوای خطرناک و سایر تهدیدهای امنیتی بررسی کند و سپس فایلهای تأییدشده را به شبکه امن منتقل کند.
سامانه انتقال امن فایل چگونه از ورود بدافزار به شبکه سازمان جلوگیری میکند؟
در فرایند انتقال فایل، فایل پیش از ورود به شبکه امن تحت بررسیهای امنیتی قرار میگیرد. در Cyberno SFT، این فرایند میتواند شامل پویش فایل با چندین موتور ضدویروس و استفاده از Multi-Layer Sandbox برای شناسایی برخی حملات Zero-Day باشد.
آیا انتقال امن فایل برای شبکههای Air Gap و ایزوله مناسب است؟
بله. سامانه انتقال امن فایل میتواند برای سازمانهایی که با **جداسازی شبکه اینترنت**، شبکه داخلی خود را از اینترنت یا شبکههای ناامن جدا کردهاند، استفاده شود. فایل پیش از ورود به شبکه Air Gap بررسی میشود تا تنها فایلهای مورد تأیید امکان ورود به شبکه داخلی را داشته باشند.
تفاوت سامانه انتقال امن فایل با انتقال فایل از طریق USB چیست؟
در انتقال فایل با USB، کنترل امنیتی فایل به فرایند و ابزار مورد استفاده برای بررسی رسانه وابسته است. اما در یک سامانه انتقال امن فایل، فرایند ورود فایل میتواند بهصورت متمرکز کنترل، بررسی و ثبت شود. در Cyberno SFT همچنین امکان ترکیب فرایند انتقال فایل با کیوسک امن سایبرنو برای کنترل فایلهای منتقلشده از طریق رسانههای قابل حمل وجود دارد.
آیا سامانه انتقال امن فایل امکان ثبت و نظارت بر فایلهای منتقلشده را دارد؟
بله. Cyberno SFT امکان نظارت و لاگگیری از فایلهای ورودی و خروجی را فراهم میکند. مدیران IT میتوانند فعالیتهای مرتبط با انتقال فایل را بررسی کنند و در صورت نیاز، لاگها را به سامانههای SIEM ارسال کنند.
Cyberno SFT از چه روشهایی برای انتقال فایل به شبکه امن استفاده میکند؟
در Cyberno SFT میتوان فایل را از طریق مرورگر و اینترنت، یک شبکه واسط یا رسانههای قابل حمل مانند USB و CD/DVD وارد فرایند انتقال کرد. در حالت استفاده از رسانههای قابل حمل، امکان ترکیب سامانه انتقال امن فایل با کیوسک امن سایبرنو نیز وجود دارد.